Hackers do Lazarus Group roubam vítimas em falsas entrevistas de emprego
Publicado em 8 de setembro de 2025 às 15:00
2 min de leituraFonte: TecMundo
O notório grupo de cibercrime, Lazarus Group, voltou a ser o centro das atenções por meio de um novo malware, o ClickFix. No golpe, os criminosos se passam por recrutadores de emprego e conduzem a vítima, por meio de engenharia social, a instalar um software malicioso, e o Brasil é um dos países afetados.
A descoberta do ClickFix foi reportada ao site Hackread por meio de um relatório da SentilLabs. Tudo começa com uma falsa entrevista de emprego, geralmente ofertada em sites de vagas internacionais, anunciando oportunidades de trabalho em empresas como Archblock, Robinhood e eToro.
• Saiba mais: Vírus invade webcam e rouba imagens para chantagem sexual Durante a entrevista, os falsos recrutadores dizem que o entrevistado está com um problema de câmera e o instruem a resolvê-lo. Para isso, é solicitado que a vítima copie e cole linhas de comando em seu PC, mas que na verdade é um malware chamado Contagious Drop, que identifica automaticamente o sistema operacional para entregar a versão correta do agente malicioso.
Mapa de atuação do Lazarus Group (Imagem: Sentinel Labs/reprodução)Dentre os dados roubados, estão informações como nomes completos, endereços de email, números de telefone, endereços de IP, além de outros dados sigilosos. Geralmente, os criminosos miram em pessoas desempregadas que estão em busca de empregos nas áreas de finanças e marketing.
Uma campanha hacker meticulosa
Os aplicativos maliciosos possuem um sistema de notificação por e-mail que alerta os hackers sempre que uma vítima interage com a avaliação de emprego falsa ou baixa o arquivo malicioso. Uma das suspeitas é que esses cibercriminosos estejam criando um tipo de base de dados das vítimas.
As informações do SentilLabs sugerem que todo o processo do Lazarus Group é extremamente organizado e complexo. Os hackers utilizam ferramentas como o Slack para se comunicar e fazem parte de uma campanha maior para atingir diversas vítimas. Aproximadamente 230 pessoas afetadas foram identificadas entre janeiro e março de 2025.
• Entenda: Conheça os grupos hackers mais perigosos do mundo Com origens na Coreia do Norte, o Lazarus Group é apontado como o principal suspeito no maior roubo de criptomoedas da história. O coletivo de criminosos é monitorado há vários anos, mas há poucas informações concretas sobre esses hackers, considerados alguns dos mais perigosos em atividade.
Para mais informações sobre segurança e golpes, fique de olho no site do TecMundo e receba todas as notícias relacionadas a esses temas.
Leia também
- Poucas portas no roteador? O switch de mesa que resolve isso
Se você já se viu sem portas de rede disponíveis no roteador ou precisou conectar vários dispositivos via cabo ethernet ao mesmo tempo, sabe como isso pode ser frustrante. É aí que entra o switch de mesa, um equipamento que resolve esse problema de forma simples e eficiente.
💬 0 - Justiça dos EUA ordena que Google abra sistema de anúncios a rivais após caso antitruste
A Justiça dos Estados Unidos determinou que o Google abra partes importantes de sua infraestrutura de publicidade online para tecnologias e plataformas concorrentes. A empresa conseguiu evitar uma medida mais radical, a venda forçada de negócios como o AdX, mas terá de reduzir a integração que mantinha publishers pres…
💬 0 - Razer revela o Tartarus V2 Pro, seu novo keypad para jogos com joystick TMR
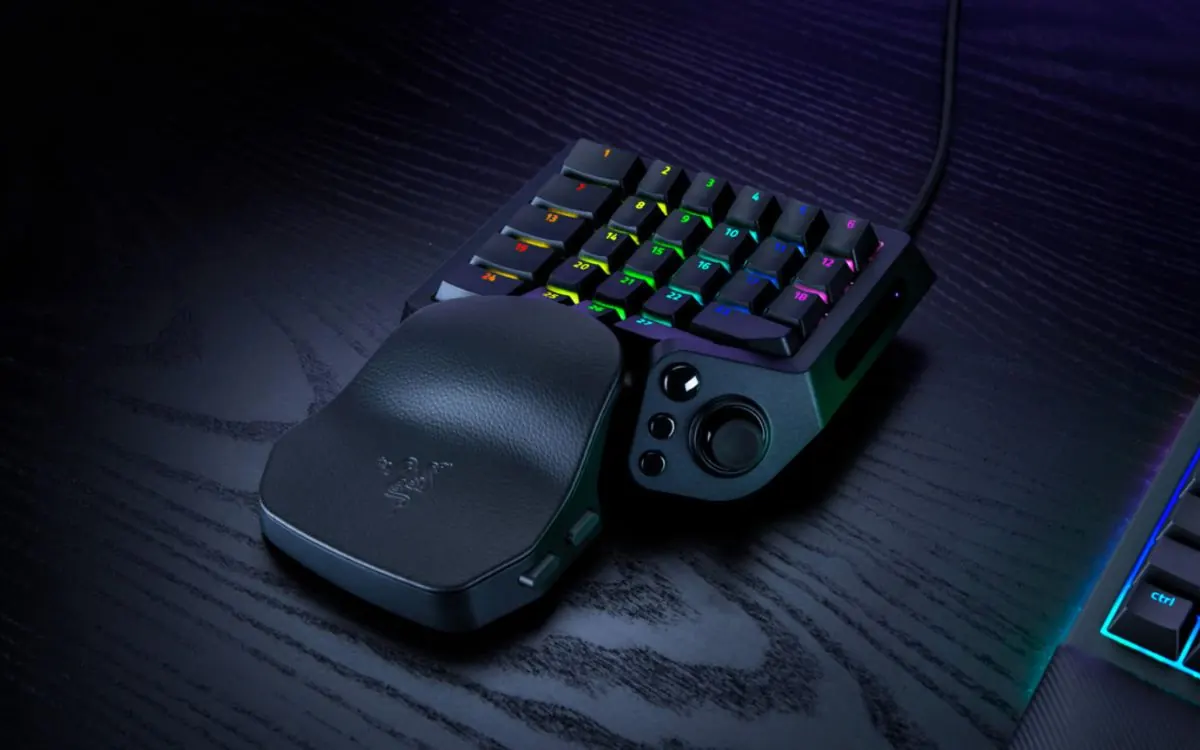
A Razer apresentou nesta semana o Tartarus V2 Pro, seu novo keypad para jogos. O periférico traz 27 teclas e um descanso de pulso, para ser usado na jogatina no PC, acompanhado do mouse. Como diferencial, a nova versão do Tartarus vem também com um joystick analógico com TMR.
💬 0